Un sistema de gestión de documentos y registros electrónicos —EDRMS, por sus siglas en inglés— puede ayudar a localizar información confiable, proteger documentos sensibles y demostrar cómo se tomaron las decisiones. Estos resultados dependen de mucho más que la instalación. Cuando los procesos siguen siendo confusos, los metadatos son inconsistentes y el personal trabaja fuera del sistema, una plataforma técnicamente operativa puede incumplir los objetivos del negocio. Para organizaciones de México, Centroamérica y Sudamérica, seis prioridades ayudan a convertir esa inversión en valor sostenible.
1. Traducir los requisitos locales en controles del sistema
El punto de partida son las obligaciones que corresponden a la organización, su sector y los países donde opera. Los requisitos archivísticos, de privacidad, transparencia, fiscales y laborales deben orientar las decisiones de clasificación, acceso, retención y disposición. Una configuración utilizada en un país puede necesitar cambios sustanciales en otro.
Prepare una matriz que vincule cada obligación con un control, una persona responsable y la evidencia de su aplicación. Por ejemplo, una regla de retención necesita una serie o categoría documental, un evento que inicie el cómputo, un plazo, una acción final aprobada y un mecanismo para suspender la eliminación cuando corresponda. Las áreas jurídica y de gestión documental deben validar estas decisiones antes de configurar el sistema.
2. Convertir las políticas documentales en prácticas operativas
Una política resulta útil cuando las personas y los sistemas pueden aplicarla de forma consistente. Defina el documento oficial, los metadatos mínimos, el área responsable y las reglas para versiones, copias, acceso y disposición final.
Piense en un expediente contractual: ¿quién responde por él, qué documentos lo integran, qué evento inicia la retención y cómo se atiende una controversia pendiente? Resolver estas preguntas permite configurar y probar controles concretos. Automatice las reglas que estén suficientemente definidas, con autorizaciones y evidencia de auditoría para las acciones sensibles.
3. Diseñar la adopción con quienes realizan el trabajo
El personal necesita un sistema que facilite sus tareas. Involucre a las áreas usuarias desde el diseño, pruebe los flujos habituales y elimine la captura innecesaria de metadatos. Siempre que sea posible, aproveche información que ya existe en el proceso.
Capacite con actividades reales: registrar un contrato firmado, recuperar un expediente completo o restringir un documento. Proporcione guías breves y un canal de apoyo. Los directivos también deben utilizar los documentos gobernados para tomar decisiones. Además del uso del sistema, mida si las personas completan correctamente esas tareas.
4. Proteger los registros vitales y probar la recuperación
Identifique los documentos necesarios para restablecer servicios esenciales, cumplir obligaciones críticas y proteger derechos después de una interrupción. Con las áreas de continuidad y seguridad, documente sus ubicaciones, dependencias, requisitos de acceso y prioridades de recuperación.
Una política de respaldo necesita evidencia de que la recuperación funciona. La guía StopRansomware de CISA recomienda copias cifradas fuera de línea y pruebas periódicas de disponibilidad e integridad. Los ejercicios deben comprobar que los documentos recuperados conservan los metadatos, permisos y relaciones necesarios para utilizarlos, y documentar quién puede autorizar la recuperación.
5. Definir los requisitos antes de elegir el producto
Mapee los procesos, las series documentales y los flujos de información antes de evaluar plataformas. Incluya integraciones, calidad de la migración, permisos, retención, trazabilidad y capacidad de exportar documentos y metadatos utilizables.
Pida a los proveedores que demuestren escenarios acordados con contenido representativo: recuperar un expediente completo, restringir información sensible, suspender una eliminación o exportar un documento con su contexto. Registre el resultado frente a cada requisito. Así, la selección y las pruebas de aceptación reflejarán mejor las necesidades de la organización.
6. Medir resultados y sostener la mejora
Establezca una línea base antes de implementar y revise los resultados después de la puesta en marcha. Son útiles el tiempo de búsqueda, la integridad de los metadatos, la adopción de los flujos requeridos, la disposición autorizada y el desempeño de la recuperación.
El número de documentos cargados y de cuentas creadas describe actividad, pero no demuestra por sí solo el valor obtenido. Asigne responsables a los indicadores e investigue las brechas. Un piloto sobre un proceso importante puede revelar problemas antes de ampliar la implementación.
Checklist práctico de gobierno de la información
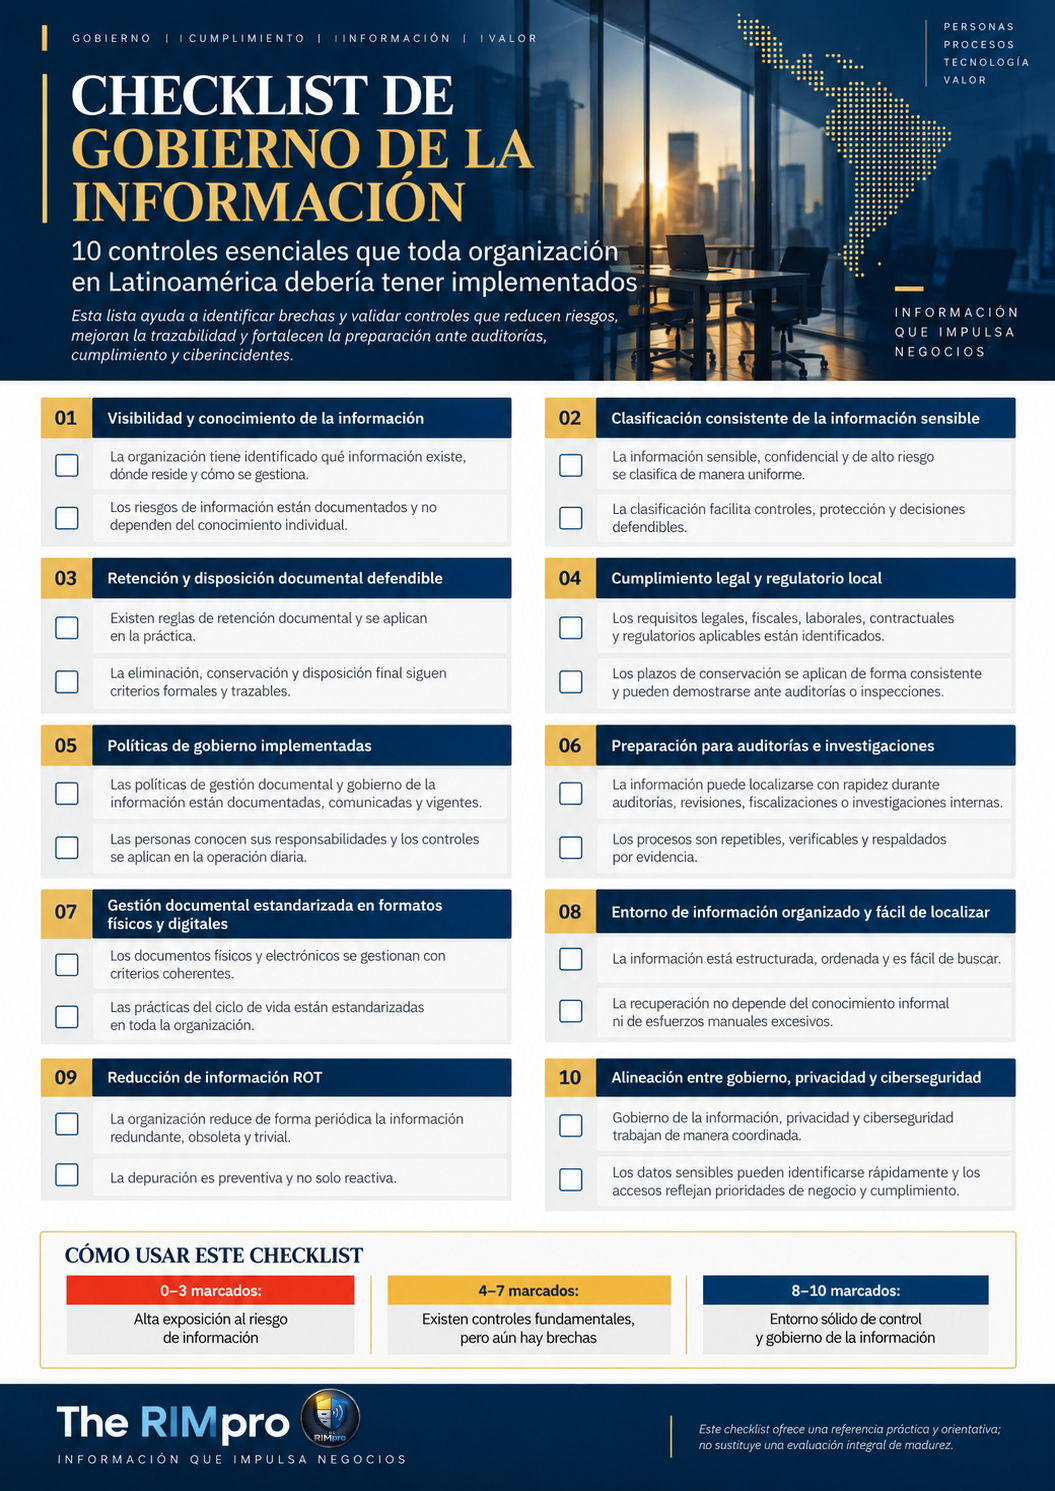
El gráfico de The RIMpro conecta estas seis prioridades con diez controles. Utilícelo en una revisión conjunta con operaciones, archivo, asuntos jurídicos, privacidad, seguridad y tecnología. Debajo encontrará también una guía de lectura en texto.
Para esta revisión, cuente un control como implementado únicamente cuando las dos afirmaciones de su bloque numerado cuenten con evidencia vigente. Registre el cumplimiento parcial como una brecha. Las bandas del gráfico sirven para orientar la conversación; no constituyen una escala validada de madurez ni acreditan cumplimiento normativo.
Los diez controles: guía de lectura
- 1. Visibilidad de la información: conocer qué existe, dónde reside y cómo se gestiona; documentar los riesgos.
- 2. Clasificación consistente: identificar información sensible, confidencial y de alto riesgo para aplicar reglas claras de protección y decisión.
- 3. Retención y disposición defendible: aplicar los plazos y conservar evidencia formal y trazable de eliminación, conservación o transferencia.
- 4. Cumplimiento local: identificar las obligaciones aplicables y demostrar cómo se ejecutan los plazos de conservación.
- 5. Políticas implementadas: mantener políticas vigentes y comunicadas, responsabilidades definidas y evidencia de aplicación diaria.
- 6. Preparación para auditorías e investigaciones: localizar información oportunamente mediante procesos repetibles y verificables.
- 7. Gestión física y digital consistente: aplicar criterios coherentes y estandarizar las actividades del ciclo de vida.
- 8. Información organizada y localizable: recuperar documentos sin depender de la memoria individual ni de esfuerzos manuales excesivos.
- 9. Reducción de información ROT: revisar periódicamente contenido redundante, obsoleto y trivial, respetando la retención y las suspensiones de eliminación.
- 10. Coordinación de gobierno, privacidad y ciberseguridad: identificar datos sensibles y alinear los accesos con las necesidades del negocio y de cumplimiento.
Comenzar con un proceso y una mejora medible
Para las organizaciones latinoamericanas, el siguiente paso práctico es elegir un proceso crítico y conectar sus obligaciones, documentos, personas y sistemas. Revise el checklist con evidencia, seleccione las brechas prioritarias y asigne una persona responsable y una fecha de cumplimiento a cada acción.
Un EDRMS aporta valor cuando la organización puede localizar, proteger, conservar y recuperar de forma consistente los documentos que necesita. The RIMpro puede ayudar a evaluar una implementación existente o a definir los requisitos y el plan de adopción de una nueva. Lleve un proceso crítico y los hallazgos del checklist a una consulta para identificar los siguientes pasos.
Fuentes y lecturas adicionales
Este artículo fue adaptado y ampliado para The RIMpro a partir del artículo original publicado en LinkedIn ↗.